Claudeの発表内容
Anthropicは2026年10月12日、「Claude」に対する蒸留攻撃を防ぐ新たな防御策を導入しました。攻撃者によるデータ収集量は、この対策によって約90%から99%減少しました。
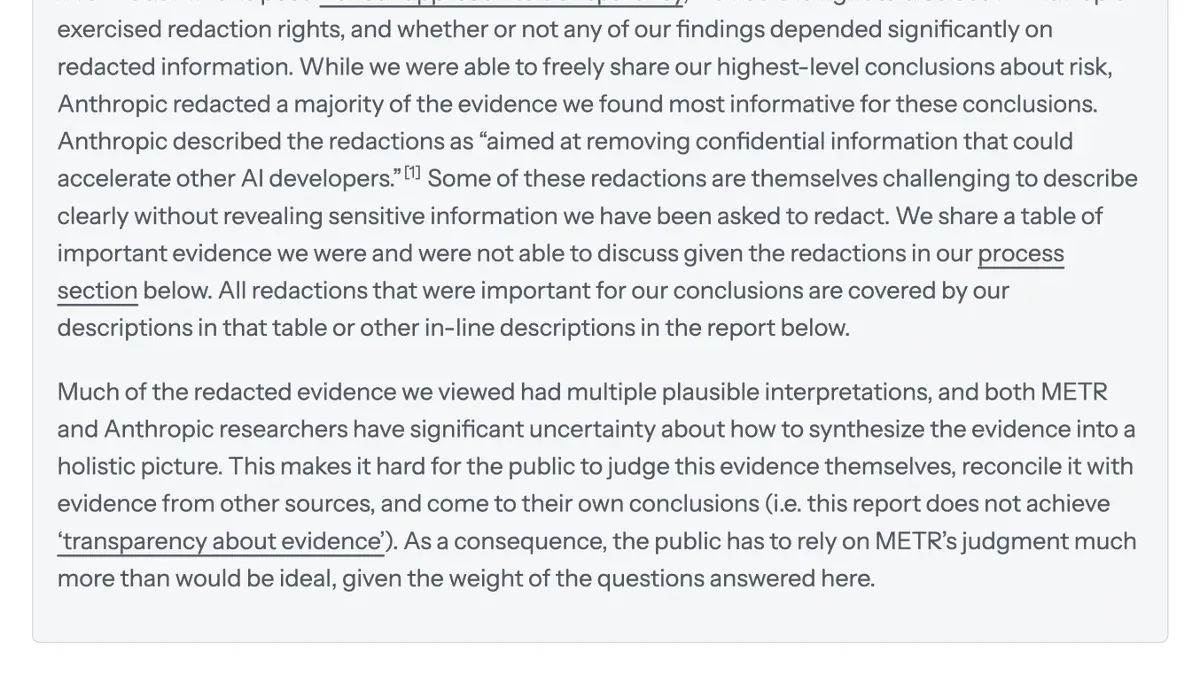
蒸留攻撃 (他社モデルの能力を無断で抽出して自社モデルに複製する手法) は、架空アカウントを使って大規模に行われます。攻撃者は、Claudeが回答前に出力する思考プロセス (推論の記録) を標的にしています。
防御策として、Claudeは思考過程を要約して表示する方式を採用しました。思考記録の要約により、コーディング指標「SWE-bench Verified」における蒸留モデルの正解率は80.4%から71.8%に低下しました。
Anthropicは兆単位のトークンに相当する攻撃者の有料トラフィックを遮断しました。この防御策の変更に伴い、Claudeと正規にシステムを連携しているユーザーにも設定の更新が必要になります。
つまり、どういうこと?
ざっくり言うと、他社がClaudeの「思考メモ」を盗み見て、手軽に高性能なAIを複製する行為を防ぐ仕組みが強化されました。たとえるなら、試験で計算用紙のメモを丸ごと盗まれないように、要約したメモだけを見せることでカンニングの精度を落とす工夫です。
誰に関係するか
Claudeと業務システムを連携している人は、自社の接続設定を更新して安全に利用を継続できるようになります。
出典: Anthropic ↗